魔法には、
魔法を。
攻撃者はもう AI を使っています。super-guard では、AI があなたの代わりに守ります。CISA などの機関が出す最新の脆弱性警報をいち早く取得し、すぐに対処案を示し、自社の検証環境で模擬攻撃を行って対処前と対処後を比べます。効果を確かめたら、あとはスマホで1 回承認するだけです。
提供中CISA KEV の 15 分ごとの確認(ほかの 3 つは 6 時間ごと)・AI の 3 言語要約・LINE/Slack 通知・本番環境のリアルタイムの状況カード・システムごと/版ごとの影響判定・AI の対処案・検証環境での対処前後の自動比較
AI が自動で回す
①〜⑥ は AI が自動で、⑦ だけ人が承認
※ 2026 年 11 月、自社の環境で計測・実施した実績です。
警報から検証まで、
AI がひと続きで。
これまでは、警報を見てから「直った」と確かめるまで、セキュリティ技術者が何日もかけていました。super-guard はこの道のりを AI に任せます。どの段階も記録に残り、コンソールと LINE で確かめられます。
いち早く取得
CISA KEV を 15 分ごとに確認し、欧州 EUVD・米 NVD・日本 JVN も続けて取得します。
提供中CISA KEV を 15 分ごとに確認、ほかの 3 つは 6 時間ごと
提供中コンソールに「公開 → 中枢 → 通知」の時刻を表示
影響を判定
システムごとのソフトウェアと版を照らし合わせ、本当に影響する脆弱性だけを選び出し、悪用されているかどうかも示します。
提供中製品名での照合と、悪用の有無の表示
提供中システムごと・版ごとの判定(採集端がソフトウェアと版の一覧を送ります)
すぐに対処案
AI があなたの環境に合わせて対処案を書きます。どの版に上げるか、どの設定を変えるか、当面どう防ぐか、そしてどう戻すか。
提供中重大な脆弱性に、更新・設定・当面の防御・戻し方まで。内容はコードで検査
模擬攻撃を立案
安全な探査のテンプレートから、この脆弱性に合わせた模擬攻撃を AI が選び、強さと時間の上限を決めます。
提供中5 種類の汎用テンプレートで検知を測定
提供中攻撃が通ったかを応答で判定する型(.env の公開・パストラバーサル・管理ページ・ログイン)
対処前の攻撃
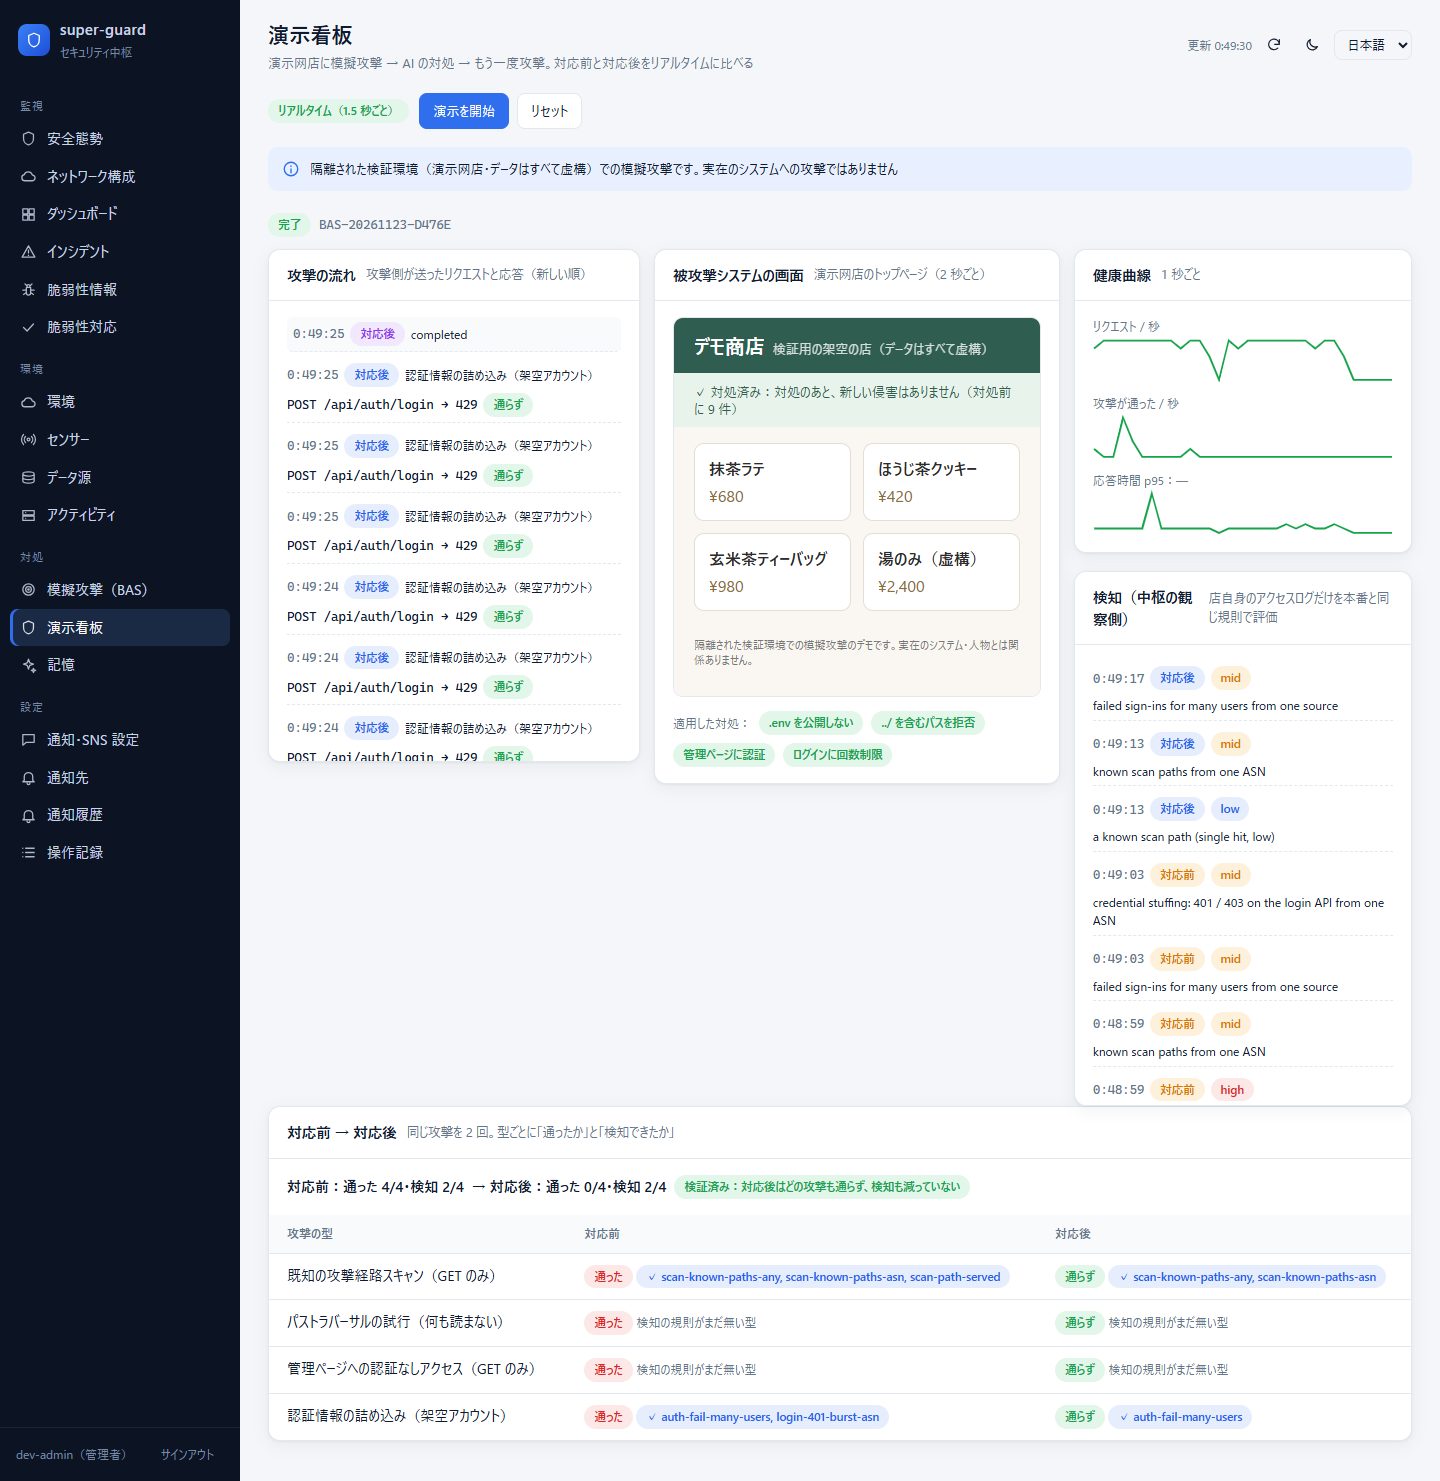
まず検証環境で 1 回攻撃します。その脆弱性は悪用できるか、検知できるか。
提供中隔離された検証環境で自動実行。悪用できたか・検知できたかを記録
対処して、もう一度攻撃
検証環境で対処案を実施し、同じ攻撃をもう 1 回。対処前と対処後を比べます。
提供中通った攻撃の対処を入れて同じ攻撃をもう一度。対処前と対処後を並べて判定
承認して本番へ
検証レポートが LINE に届きます。あなたが 1 回承認すると、本番にも同じ対処を実施し、そのあとも見守り続けます。重要な変更は Passkey で承認します。
① 〜 ⑥ は AI が自動で。⑦ 本番の変更は、いつも人が承認します。
対処前
対処
Caddy 2.11.10 へ更新
+ 検知規則 1 件を追加
対処後
攻撃者の手には、もう AI がある。
攻撃のコストが下がり、大企業だけでなく、すべての会社が狙われる時代です。攻撃は 24 時間休まず、複数のシステムやクラウドに同時に来ます。AI で攻めてくる相手には、AI で守るしかありません。
作業の 80〜90% を AI が担う攻撃
2025 年 11 月、Anthropic の公表によると、国家が背後にいるとみられる集団が AI エージェントを使い、約 30 の組織に侵入を試みました。人が判断したのは 1 回の攻撃あたり 4〜6 か所だけ。攻撃は「人の速さ」から「機械の速さ」になりました。
自分のコードを書き換えるマルウェア
Google の脅威インテリジェンス(GTIG)は、実行中に LLM へ問い合わせて自分を書き換えるマルウェア(PROMPTFLUX など)や、攻撃のコマンドを LLM に作らせるマルウェアを確認しました。決まった「シグネチャ」で見つける守りは効きにくくなります。
BEFORE ── これまでの守り
- システムごとに別々の監視。環境をまたぐ攻撃は、1 つずつでは閾値に届かず見えない
- 人が画面を見て判断。夜間・休日は誰も見ていない
- 英語の脆弱性情報が毎日数百件。自社に関係するものを探すだけで 1 日が終わる
- 直したつもりでも、本当に防げているかを誰も確かめていない
AFTER ── super-guard
- 1 台の中枢が全環境の記録をつなげて、同じ攻撃元の動きを見つける
- 規則が 24 時間検知し、要点だけを担当者の LINE・Slack へ
- 自社の資産に関係し、悪用されている脆弱性を AI が 3 言語で要約
- 対処の前と後に模擬攻撃を行い、防げたことを数字で確かめる
回す・見せる・知らせる・守る。
AI が回す、警報から検証まで
警報の取得、影響の判定、対処案、対処前後の模擬攻撃、検証レポートまでを AI がひと続きで。人がするのは、本番の変更を 1 回承認することだけです。
全環境と、システムごとの状況
Azure・AWS・Google Cloud・Alibaba Cloud・IDC・社内ネットワーク・業務システムを 1 つの画面に。環境をまたぐ相関で、1 つずつでは見逃す攻撃をつなげて見つけます。システムごとに、使えるか・つながるか・攻撃を受けているかも表示します。
気づいたら、すぐ手元に
重大度に応じて LINE・Slack へ。文面は担当者ごとの言語で、リンクからはログインし直さずに詳細を確認できます(閲覧のみ)。ボットのスキャンのような誤報は元の記録で確かめて自動で閉じ、人の判断の理由は「記憶」に残ります。
安全に設計された自動化
模擬攻撃は、所有権を確かめた自社の検証環境だけに、上限とキルスイッチつきで。本番のブロックは人の承認のあと、決めた「帯」の中だけで行い、期限が来れば自動で戻します。中枢は署名するだけで、環境側の実行器が検証し直してから実行します。
システムごとに、
いま安全かどうかをひと目で。
警報の山を眺めるのは、もう終わりです。監視している 1 つのシステムに 1 枚のカード。使えるか、ネットワークはつながっているか、いま誰に攻撃されているか、直していない脆弱性は何か。
本番環境
- 使えるか:外からの死活確認と、リアルタイムのアクセスログ(リクエスト数・エラー率・応答時間)
- つながっているか:センサーの心拍と、回線ごとの流量
- いまの攻撃:どこから・どんな種類か、止めたか通したか
- まだ直していない脆弱性
検証環境
- 本番と同じリアルタイムの状況に加えて
- 攻撃中の画面:模擬攻撃のリクエスト 1 件ごとに、システムの応答と、検知できたかどうか
- 対処前と対処後の比較グラフ
- 攻撃 32 件:スキャン(3 か所から)・すべてブロック
- 未修正の脆弱性 2 件(うち悪用あり 1)
- 攻撃 5 件:ログインの総当たり・4 件ブロック、1 件を調査中
- 未修正の脆弱性 0 件
3/3 → 0/3
1/3 → 3/3
日本語・中国語・英語の、ひとつのコンソール。
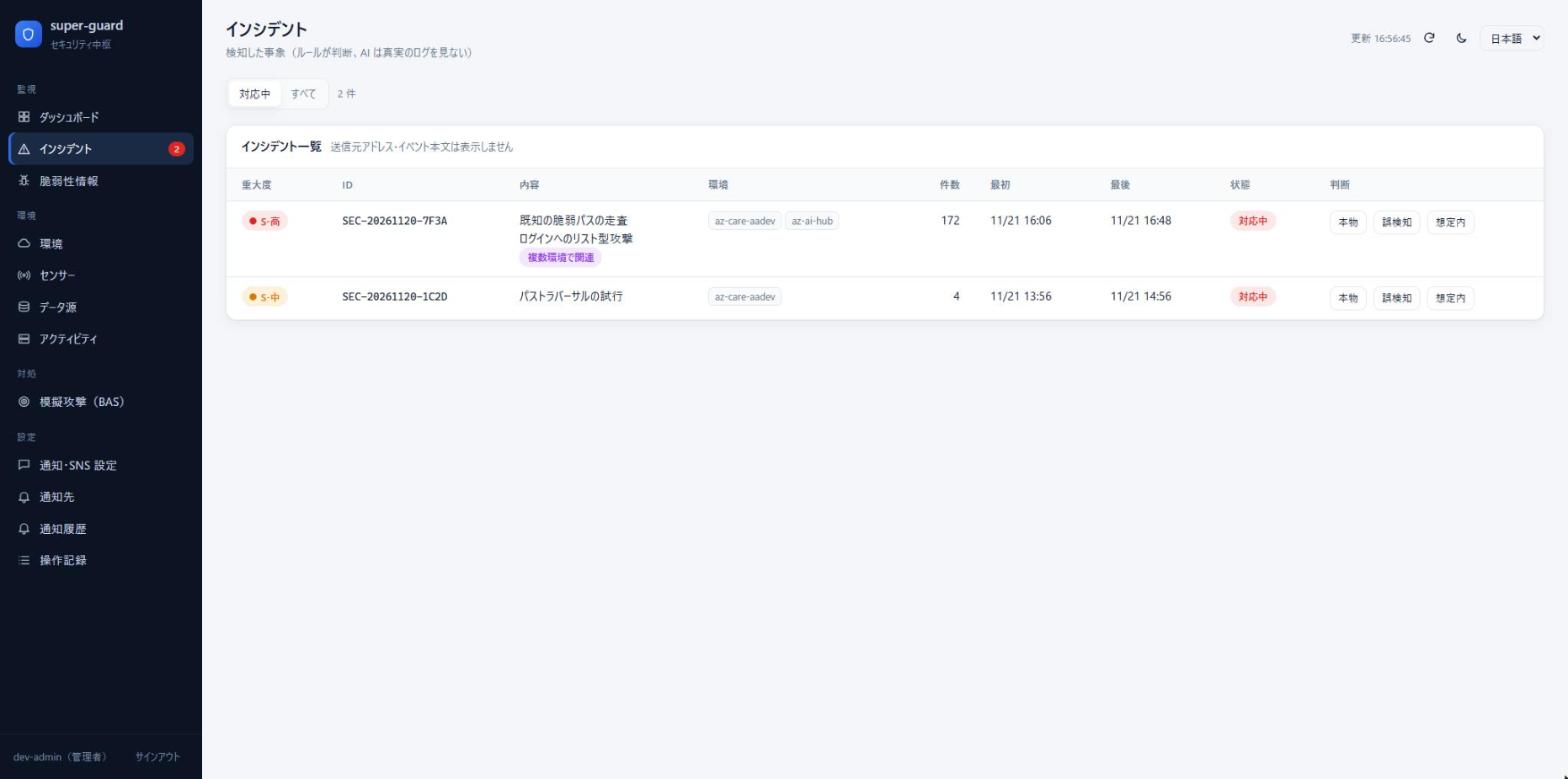
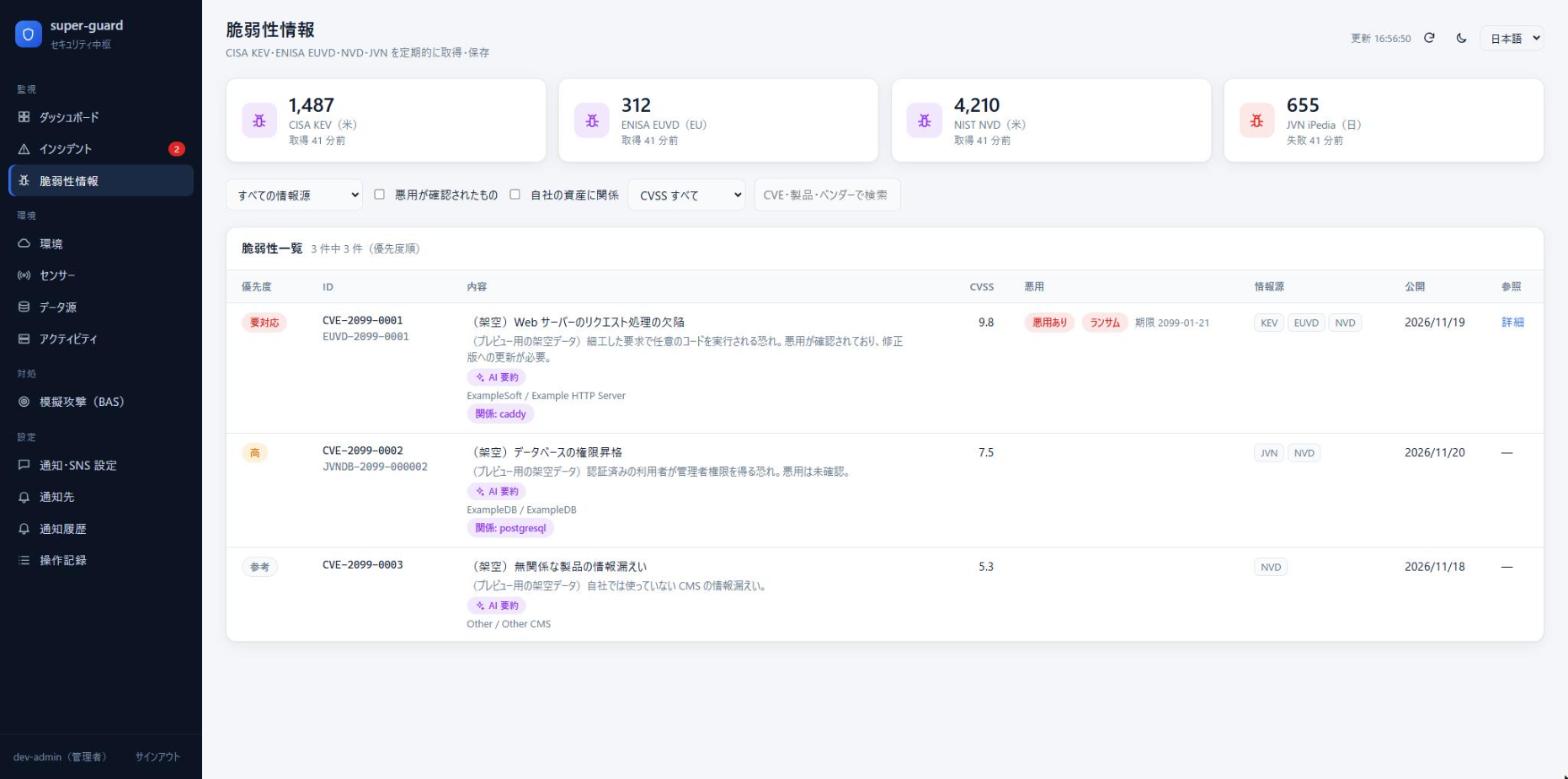
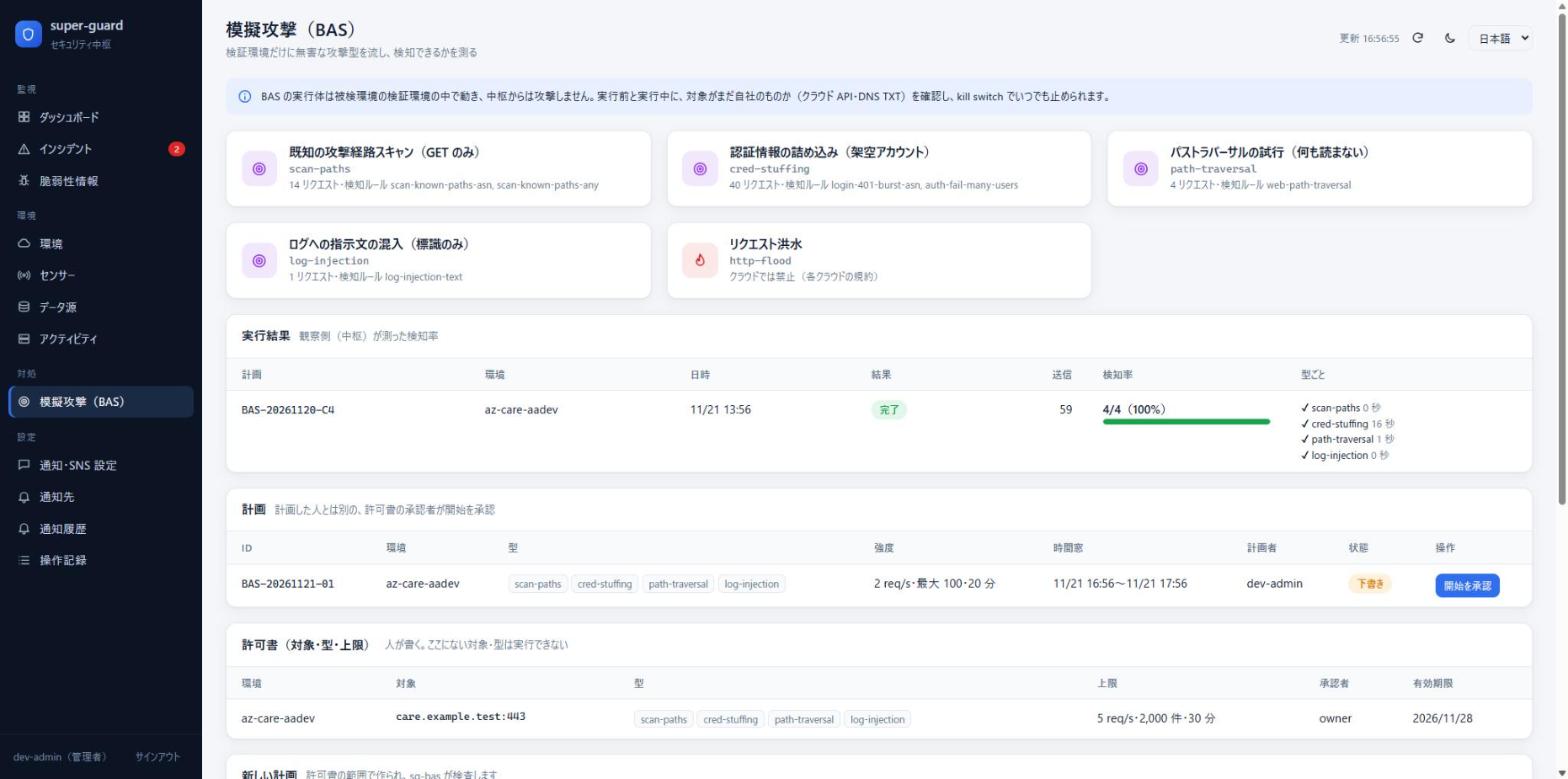
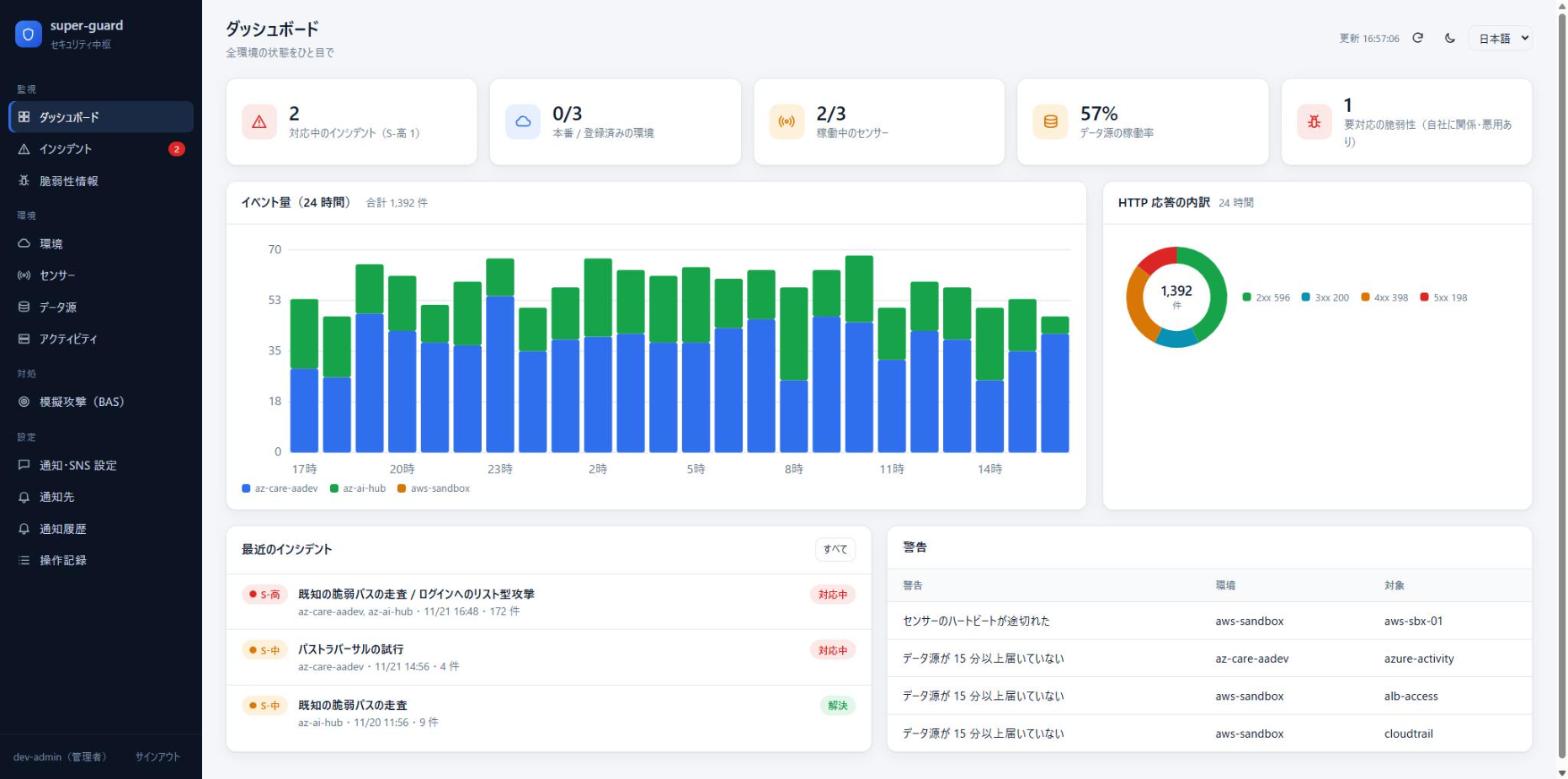
いま提供中のコンソールの画面です。画面のデータはすべて架空です。
夜中に、防火壁の規則が
書き換えられたら。
2026 年 11 月 22 日、自社の AI ハブ環境で実際に行った演習の流れです(文書用のアドレスへの拒否規則を 2 分だけ追加)。
中枢が Azure のアクティビティログを読み、規則の変更を検知(S-高)
変更から約 5 分で LINE に通知。担当者の言語で
LINE のリンクから、スマホでログインし直さずに詳細を確認
返信で確認。判断はコンソールで記録し、理由は記憶に残せる
外へつなぐだけ。生ログは出さない。
中枢は会社に 1 台の独立したサーバーです。環境のセンサーが中枢へつなぎに行き(外向き HTTPS + 相互 TLS)、中枢が環境にログインすることはありません。受け取るのはイベント・集計・構成だけです。
外へつなぐだけ
センサーは外向き TCP 8443 の相互 TLS だけで中枢へつなぐ。環境側で受信ポートを開ける必要はありません。
生ログは環境に残す
中枢へ送るのはイベント・集計・構成だけ。クエリ文字列・Cookie・本文は送らず、利用者 ID は環境側で仮名にします。
読みと書きを分ける
監視は読み取り専用の ID だけ(Azure ならリソースグループ単位の Reader、AWS・GCP はキーを使わない OIDC 連携)。書き込みは別の ID で、有効にした環境だけ。
2 つの鍵
中枢は操作票に署名するだけ。環境側の実行器が自分の規則で検証し直してから実行します。中枢が乗っ取られても、帯の中の期限つきブロック以上のことはできません。
検知は規則、AI は要約・対処案・検証
22 の検知規則と環境をまたぐ相関が判断します。AI は脆弱性の要約と分析の提案に加え、対処案と模擬攻撃の計画を担当します。拒否で終わったスキャンは元の記録で確かめて自動で閉じます。
中枢自身も見張る
中枢が止まると、再開時に停止していた時間を知らせ、その間(最長 24 時間)の記録をさかのぼって検知し直します。見えない時間を黙って残しません。
模擬攻撃は、自社の検証環境だけに
攻撃するのは、登録して所有権を確かめた検証環境だけです(DNS TXT・クラウド API で確認)。強さと時間には固い上限があり、キルスイッチでいつでも止められます。使うのは壊さない探査だけで、本番環境は決して攻撃せず、見守るだけです。
接続のレベル ── 読むだけから、段階的に
| レベル | できること | 環境が用意するもの |
|---|---|---|
| SC1 資産・構成 | 資産と防火壁の規則の把握、構成の変化の検知 | 読み取り専用の ID(宣言した範囲だけ) |
| SC2 監視 | イベントの収集、環境をまたぐ相関、センサーの死活 | センサー + 外向き 8443 + ログの有効化 |
| SC3 予演 | 検証環境で対処の手順を予演 | 本番と同じ版・構成の検証環境 |
| SC4 対処 | 承認のあと、帯の中でブロックし、期限で自動で戻す | 実行器の ID(書き込みは帯の中だけ) |
AI そのものが、攻撃の入り口にならないように。
AI は検証まで、本番は人が承認
AI が自動で進めるのは検証環境まで。本番の変更は必ず人が承認します。AI はクラウドの ID も署名の鍵も持ちません。
攻撃者の文章はデータ
UA・URL・ログイン情報など攻撃者が書ける欄は隔離し、指示らしい文はそれ自体を攻撃の証拠として扱います。
実ログは LLM に送らない
AI に渡すのは、公開の脆弱性情報と、ソフトウェア名・版のような抽象的な資産の情報だけ。実際のログは、日本リージョンの LLM を選ぶまで送りません。
記憶に個人情報を入れない
人名・連絡先・秘密を含む記憶は、伏せ字にせず丸ごと拒否します。操作記録には本文を書きません。
費用に上限
AI の利用は 1 日の上限つき。上限に達しても止まるのは AI だけで、検知と通知は続きます。
環境の主権
環境の持ち主は、信頼関係を消すか実行器を止めれば、いつでも中枢から切り離せます。
つなぐ環境と、用意するもの
どの環境も、まず読み取りだけで始めます。書き込み(ブロック)は、お客様が選んだ環境・範囲だけで有効にします。AI のループには、システムごとに本番と同じ版・構成の検証環境が必要です(なければ導入時に一緒に構築します)。
| 環境 | 監視(読み取り)の ID | 主なログ | 検証環境 |
|---|---|---|---|
| Microsoft Azure | 中枢のマネージド ID に、リソースグループ単位の Reader | アクティビティログ、VNet フローログ、Web アクセスログ、ホストの認証ログ | 別のリソースグループに、本番と同じ版・構成 |
| AWS | OIDC 連携の IAM ロール(SecurityAudit)。アクセスキーは使わない | CloudTrail、VPC フローログ、ALB・CloudFront のアクセスログ | 別のアカウントか VPC に、本番と同じ版・構成 |
| Google Cloud | Workload Identity 連携(閲覧系のロール)。鍵ファイルは使わない | Cloud Audit Logs、VPC フローログ、ロードバランサのログ | 別のプロジェクトに、本番と同じ版・構成 |
| Alibaba Cloud | RAM ロール + OIDC(ReadOnlyAccess)。AccessKey は使わない | ActionTrail、VPC フローログ、SLB・WAF のアクセスログ | 別の VPC に、本番と同じ版・構成 |
| IDC・プライベートクラウド | 不要(管理セグメントのセンサーの証明書だけ) | 防火壁・プロキシの syslog、NetFlow、仮想基盤の監査ログ | 同じ版の仮想マシン・コンテナ |
| 社内ネットワーク | 不要(社内用センサー) | UTM・ルーターの syslog、DNS、ID のログ | 任意(検証用のセグメント) |
| 業務システム(Web) | 不要(センサーがアクセスログを読む) | リバースプロキシ(Caddy・nginx など)の JSON アクセスログ | 本番と同じ版・構成。なければ導入時に一緒に構築 |
権限・設定の詳細は、導入時に「接続ガイド」(日本語・中国語)でお渡しします。
導入の進め方 ── 1 週間で中枢、1 か月で本番の通知
1 週目 中枢を設置:VM 1 台、1 日で立ち上げ
2 週目 読み取りで接続:SC1 の自動検査で権限を確かめる
3 週目 センサーと試運用:SC2、通知の宛先と言語を決める
4 週目〜 本番の通知:脆弱性の AI 要約も開始
次に AI のループ:検証環境 + 自動の模擬攻撃 + 対処前後の比較
費用の目安(月額)
| 中枢 VM(24 時間稼働) | 約 1.2 万円 |
| 各クラウドのログ・フロー記録 | 1 環境あたり約 0.2〜1.5 万円 |
| AI(要約・分析) | 1 日の上限で管理 |
| 例:Azure 1 + AWS 1 + GCP 1 + 社内 | 約 3〜6.5 万円 |
金額は目安で、ログの量と構成によって変わります。検証環境の費用は別です。
よくある質問
- AI が自動で攻撃して、本番に当たらない? → 当たりません。攻撃するのは、登録して所有権を確かめた検証環境だけ。強さには固い上限があり、いつでも緊急停止できます
- 対処案は AI が書く。信頼できる? → 対処案は、まず検証環境で攻撃・対処・再攻撃して、比較の結果で効果を確かめます。そのうえで、あなたが承認します
- 中枢が乗っ取られたら? → 中枢にはクラウドに書き込む権限がなく、署名するだけ。帯の中の期限つきブロック以上はできません
- 生ログを外に出したくない → 出しません。中枢へ送るのはイベントと集計だけです
- 社内に SOC がない → 中枢が 24 時間見張り、要点だけを知らせます。少人数の IT チーム向けの設計です
提供状況(2026 年 11 月)
提供中
- 規則による検知と環境をまたぐ相関
- LINE・Slack の通知(3 言語、閲覧リンク)
- 脆弱性情報の取得(KEV は 15 分ごとに確認、EUVD・NVD・JVN は 6 時間ごと)、「公開 → 通知」の時刻、製品名での照合、AI の 3 言語要約
- システムごとのリアルタイムの状況(外部探測・可用性・通信・利用状況・攻撃)
- Azure アクティビティログ・Web アクセスログ
- 模擬攻撃(BAS、5 種類の汎用テンプレートで検知を測定)・自動判定・記憶
- コンソール(日本語・中国語・英語)
AI のループ
- システムごと・版ごとの影響の判定
- AI の対処案(更新・設定・当面の防御・戻し方)
- 検証環境での模擬攻撃と、対処前後の比較
- 検証レポートと、本番への承認の流れ
- 検証環境の「攻撃中」の画面
導入時に設定
- AWS・Google Cloud・Alibaba Cloud の接続
- IDC・社内ネットワークのセンサー
- システムごとの検証環境
- 承認つきの対処(SC4、帯と期限)
- 信頼する送信元 ASN・第二責任者
順次提供
- 日本リージョンの LLM による実ログの分析
- メーカーの公告(MSRC・Ubuntu USN など)の取得
- 週次レポートの自動配信
- SaaS での提供