只有魔法,
才能打败魔法。
攻击者已经在用 AI。super-guard 让 AI 替你守:第一时间获取 CISA 等机构的最新漏洞预警,立即给出对应方案,在你的验证环境里模拟攻击、对比对应前与对应后,验证有效后,只等你在手机上点一次审批。
已提供每 15 分钟检查 CISA KEV(其余 3 个来源每 6 小时)・AI 3 种语言总结・LINE/Slack 通知・生产环境的实时态势卡・按系统/按版本判断影响・AI 对应方案・在验证环境中自动对比对应前后
AI 自动闭环
①〜⑥ 由 AI 自动完成,只有 ⑦ 由人审批
※ 2026 年 11 月在本公司环境中测量・实施的实绩。
从预警到验证,
AI 一条龙。
过去,从看到预警到确认修好,要安全工程师花几天。super-guard 把这条路交给 AI:每一步都有记录,每一步都可以在控制台和 LINE 上看到。
第一时间获取
每 15 分钟检查 CISA KEV,持续获取欧盟 EUVD・美国 NVD・日本 JVN。
已提供每 15 分钟检查 CISA KEV,其余 3 个来源每 6 小时
已提供控制台显示"发布 → 中枢 → 预警"的时间
判断影响
对照每个系统的软件和版本,只把真正影响你的漏洞挑出来,并标出是否已被利用。
已提供按产品名对照,标出是否已被利用
已提供按系统、按版本判断(采集端上报软件与版本清单)
立即给出方案
AI 针对你的环境写出对应方案:升级到哪个版本、改哪项配置、临时怎么挡,以及怎么回退。
已提供对严重漏洞给出升级・配置・临时防护・回退方法,内容由代码检查
制定模拟攻击
AI 从安全的探测模板中选出针对这个漏洞的模拟攻击,设定强度和时间上限。
已提供用 5 种通用模板测量检出
已提供按响应判断攻击是否得手的模板(.env 公开・路径穿越・管理页・登录)
对应前攻击
在验证环境里先攻一次:漏洞是否可被利用?能否被检出?
已提供在隔离的验证环境中自动执行,记录是否得手・是否检出
实施对应 + 对应后攻击
在验证环境里实施方案,再攻一次,对比对应前后。
已提供对得手的攻击实施对应后再打一次,并排比较对应前后并判定
审批上线
验证报告送到 LINE,你点一次审批,生产环境按同一方案实施,之后持续观察。重要的变更用 Passkey 审批。
AI 自动完成第 1〜6 步;第 7 步的生产变更,永远由人审批。
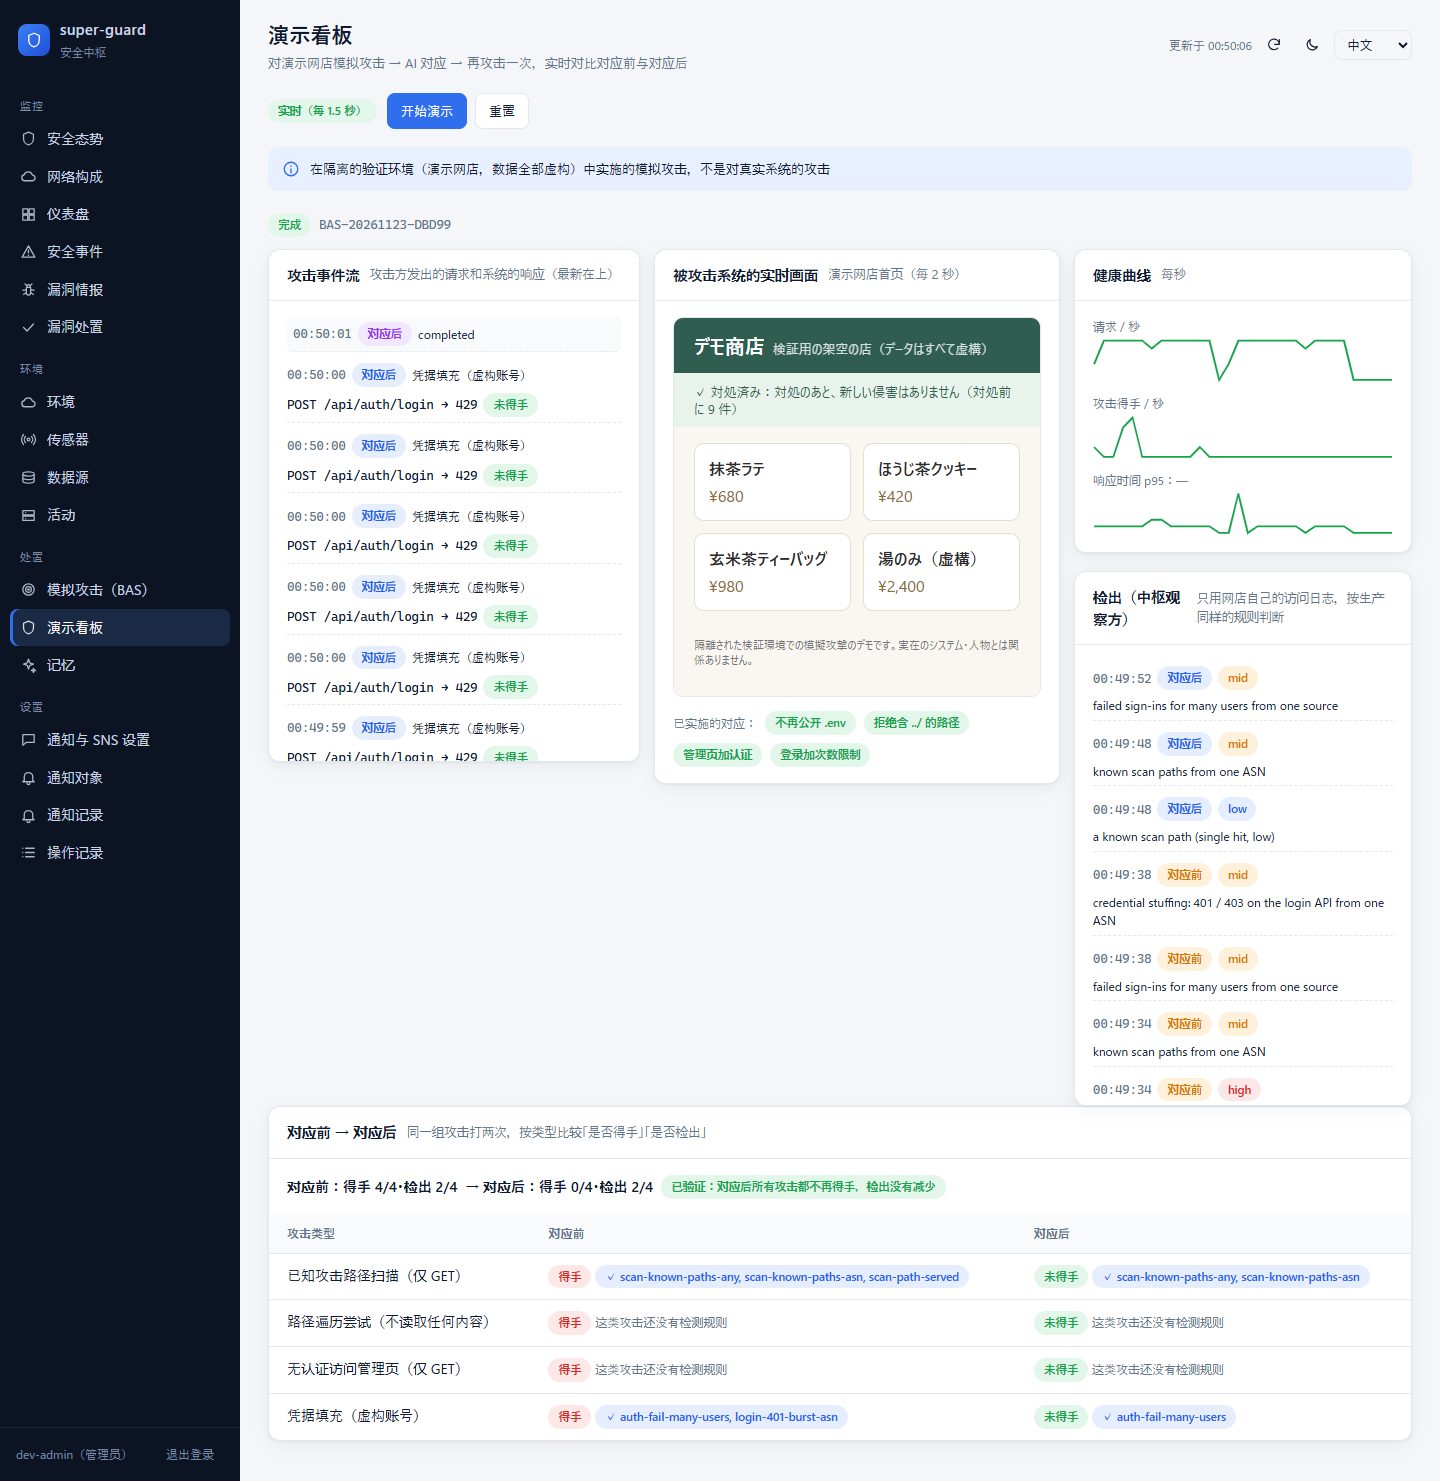
对应前
对应
升级 Caddy 2.11.10
+ 检测规则 1 条
对应后
攻击者手里,
已经有了 AI。
攻击的成本降低了,不只是大企业,每家公司都会成为目标。攻击 24 小时不停,同时打向多个系统和云。面对用 AI 进攻的对手,只有用 AI 防守才跟得上,否则就是安全灾难。
80〜90% 的工作由 AI 完成的攻击
据 Anthropic 2025 年 11 月公布,一个疑似有国家背景的团伙利用 AI agent 试图入侵约 30 个组织,每次攻击中由人判断的只有 4〜6 处。攻击从"人的速度"变成了"机器的速度"。
会改写自身代码的恶意软件
Google 威胁情报(GTIG)发现了运行时向 LLM 询问并改写自身的恶意软件(PROMPTFLUX 等),以及让 LLM 生成攻击命令的恶意软件。依赖固定"特征码"的防御越来越难奏效。
BEFORE ── 传统的防守
- 每个系统各自监控。跨环境的攻击在任何一处都达不到阈值,看不见
- 靠人盯屏幕判断。夜间和节假日没人看
- 每天几百条英文漏洞信息,光是找出和自己有关的就要一整天
- "已经修了"。没人确认过攻击现在是不是真的挡住了
AFTER ── super-guard
- 一台中枢把所有环境的记录串起来,找出同一攻击来源的行动
- 规则 24 小时检测,只把要点发到负责人的 LINE・Slack
- AI 用 3 种语言总结与本公司资产相关、正在被利用的漏洞
- 对应前后各做一次模拟攻击,用数字证明挡住了
闭环・态势・通知・安全。
AI 闭环,从预警到验证
获取预警、判断影响、给出方案、对应前后的模拟攻击、验证报告,由 AI 一条龙完成。人要做的只是对生产变更点一次审批。
全部环境,以及每个系统的态势
Azure・AWS・Google Cloud・阿里云・IDC・公司内网・业务系统都在一个画面里。跨环境关联,把逐个系统看会漏掉的攻击串起来找到。每个系统还会显示能不能用、通不通、是否正在被攻击。
一有异常,立刻送到手边
按严重程度发到 LINE・Slack,文案使用每位负责人的语言;点链接无需重新登录即可查看详情(只读)。机器人扫描这类误报会对照原始记录确认后自动关闭,人的判定理由存入"记忆"。
按安全来设计的自动化
模拟攻击只打确认过所有权的本公司验证环境,并有上限和紧急停止开关。生产环境的封堵在人审批之后、只在规定的"带"内进行,到期自动恢复。中枢只负责签名,由环境侧的执行器重新验证后才执行。
每个系统,
此刻安不安全,一眼看清。
不再只看一堆告警。每个被监控的系统一张卡:能不能用、网络通不通、正在被谁攻击、还有哪些漏洞没修。
生产环境
- 是否可用:外部探测 + 实时访问日志(请求量、错误率、响应时间)
- 网络是否通畅:采集端心跳、各线路的流量
- 正在发生的攻击:来源、类型、被挡住还是放行
- 待修的漏洞
验证环境
- 与生产环境相同的实时状况,再加上
- 攻击进行中的画面:每一个模拟攻击请求 → 系统的响应 → 是否被检出
- 对应前后的对比图
- 攻击 32 次:扫描(来自 3 处)・全部挡住
- 待修漏洞 2 个(其中 1 个已被利用)
- 攻击 5 次:登录暴力破解・挡住 4 次,1 次调查中
- 待修漏洞 0 个
3/3 → 0/3
1/3 → 3/3
日文・中文・英文的,
同一个控制台。
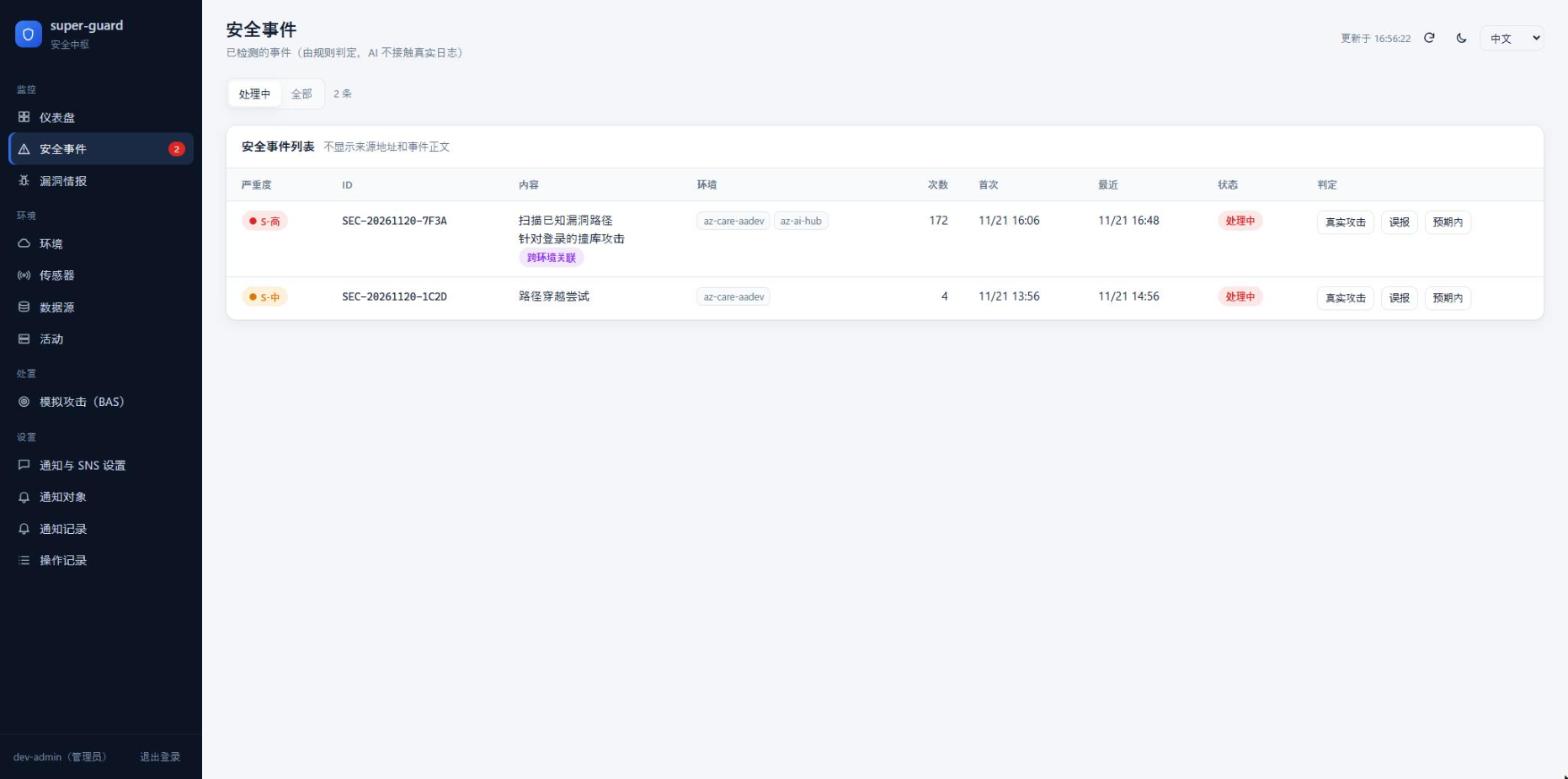
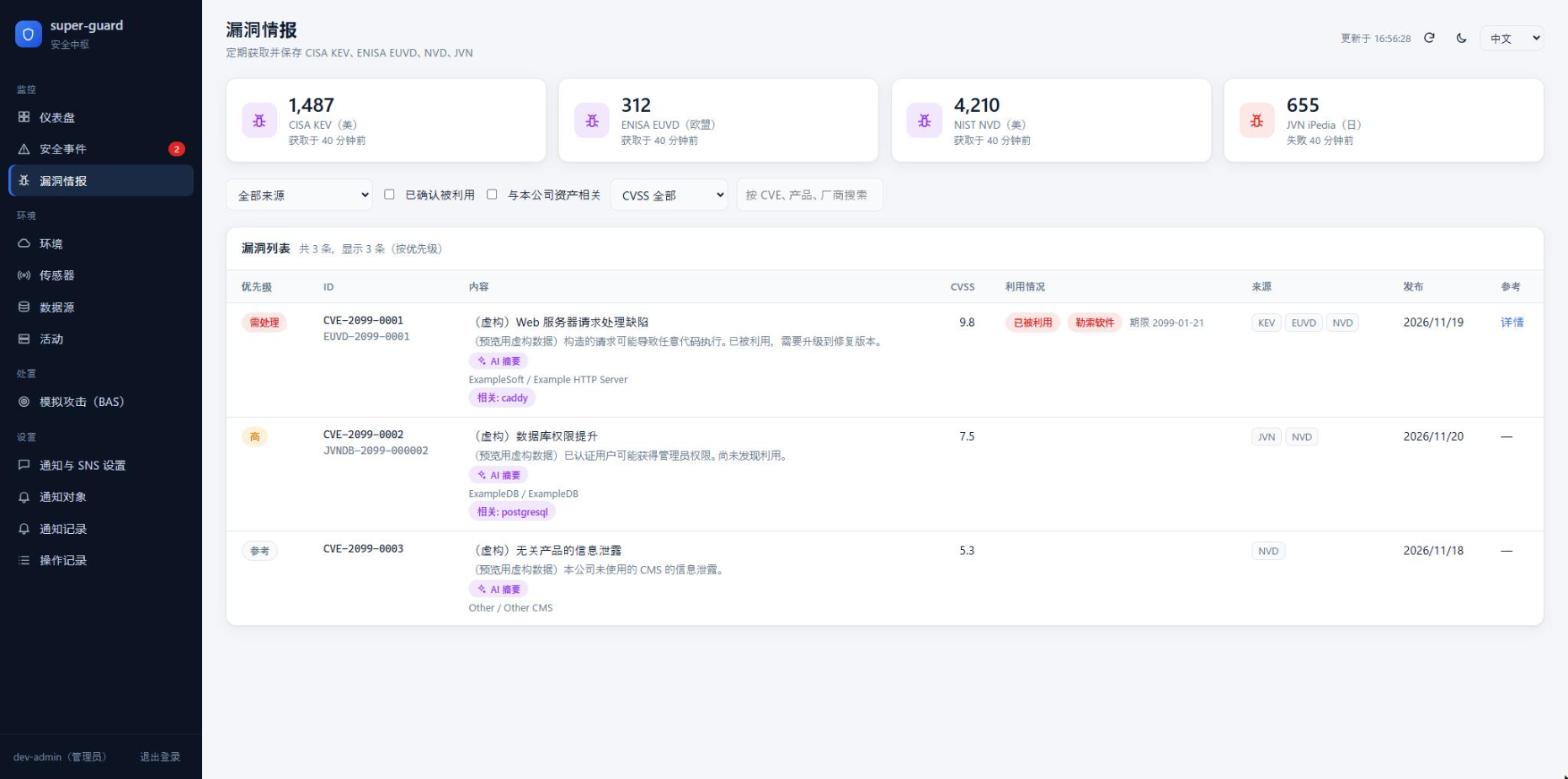
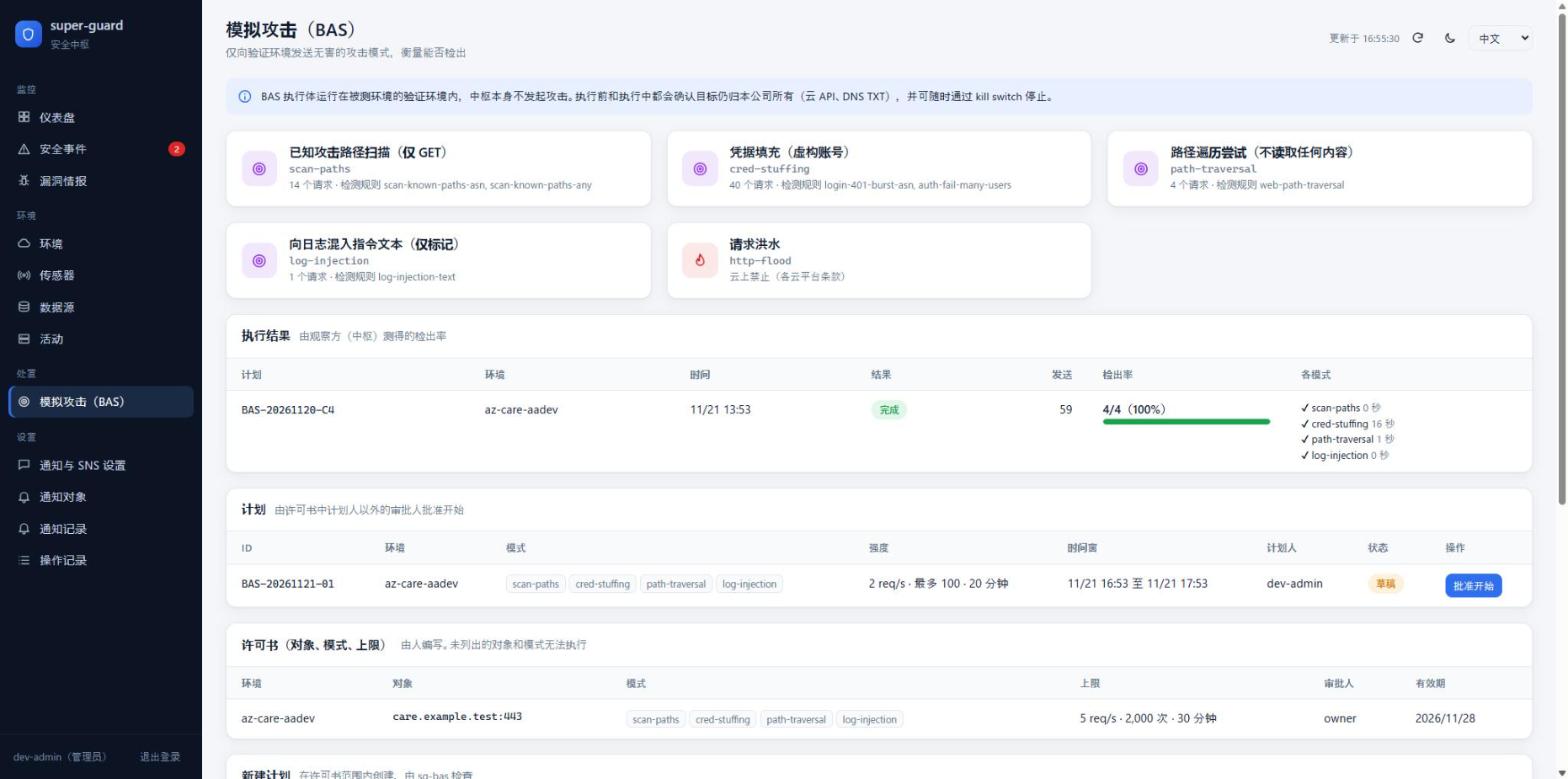
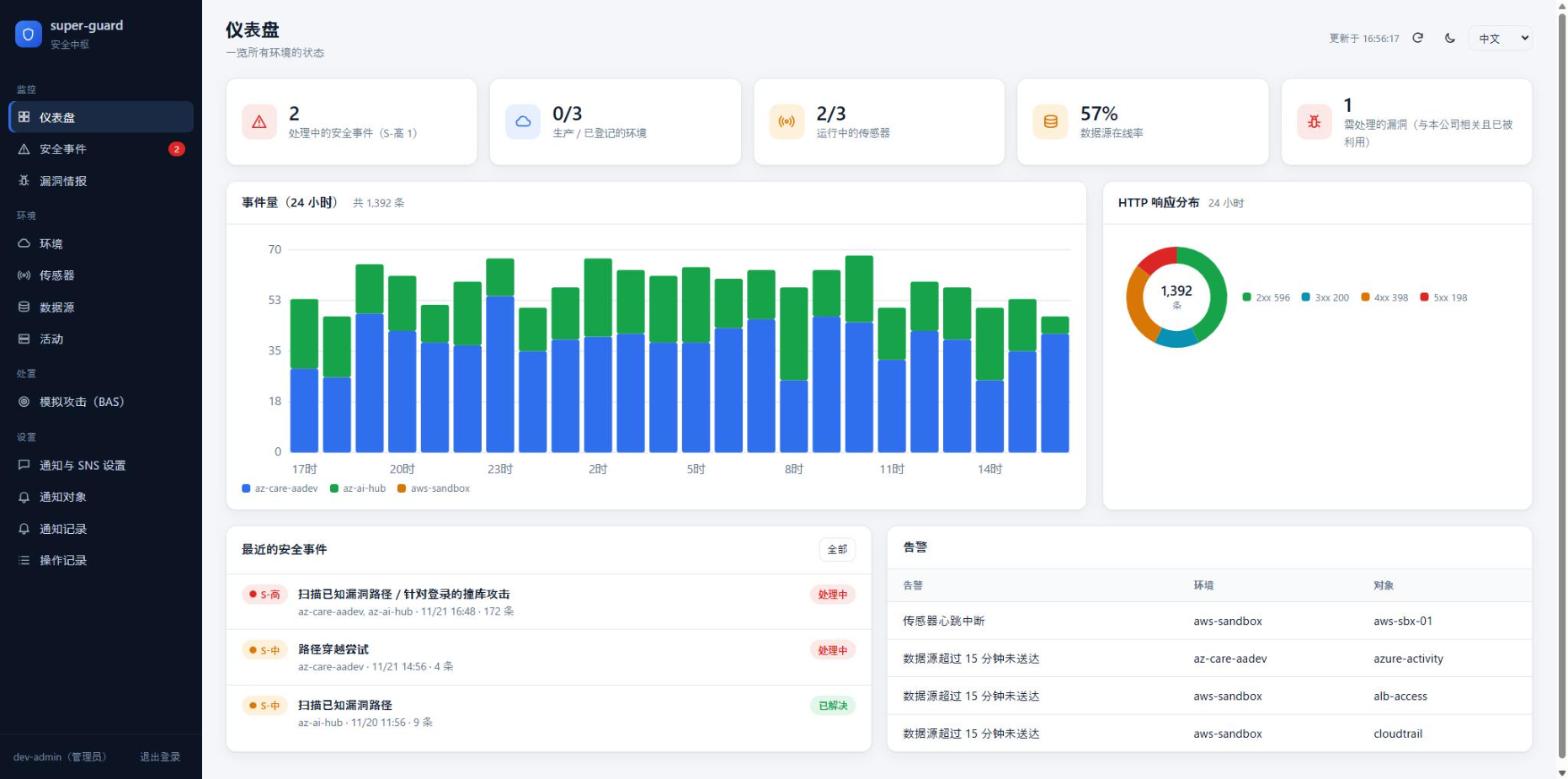
现在已提供的控制台画面。画面中的数据均为虚构。
半夜里,防火墙规则
被改了的话。
这是 2026 年 11 月 22 日在本公司 AI Hub 环境中实际进行的演练(添加了一条针对文档专用地址的拒绝规则,2 分钟后删除)。
中枢读取 Azure 活动日志,检测到规则变更(S-高)
变更后约 5 分钟 LINE 收到通知,使用负责人的语言
点 LINE 里的链接,在手机上无需重新登录查看详情
回复即确认。判定在控制台记录,理由可以存入记忆
只向外连接,
原始日志不出环境。
中枢是每家公司一台的独立服务器。各环境的采集端主动连接中枢(出站 HTTPS + 双向 TLS),中枢从不登录环境,只接收事件・汇总・配置。
只向外连接
采集端只通过出站 TCP 8443 的双向 TLS 连接中枢,环境侧无需开放任何入站端口。
原始日志留在环境里
发给中枢的只有事件・汇总・配置。不发送查询字符串・Cookie・正文,用户 ID 在环境侧替换为化名。
读写分离
监控只用只读身份(Azure 为资源组级 Reader,AWS・GCP 为不用密钥的 OIDC 联合)。写入用另一个身份,只在启用的环境中使用。
两把钥匙
中枢只对操作票签名,环境侧的执行器按自己的规则重新验证后才执行。即使中枢被攻破,也只能在"带"内做有期限的封堵。
规则负责检测,AI 负责总结、方案和验证
由 22 条检测规则和跨环境关联做判断。AI 除了总结漏洞、提出分析建议,还负责写对应方案和制定模拟攻击计划。以拒绝告终的扫描会对照原始记录确认后自动关闭。
中枢也监控自己
中枢停机后重启时,会告知停机时间,并回溯检测停机期间(最长 24 小时)的记录,不会默默留下"看不见的时间"。
模拟攻击只打自己的验证环境
只攻击你登记并证明归属的验证环境(用 DNS TXT・云 API 确认所有权)。强度和时间有硬上限,随时可以紧急停止。只用无破坏性的探测;生产环境永远不攻击,只做观察。
连接级别 ── 从只读开始,逐步扩展
| 级别 | 能做什么 | 环境需要准备 |
|---|---|---|
| SC1 资产・配置 | 掌握资产和防火墙规则,检测配置变化 | 只读身份(仅限声明的范围) |
| SC2 监控 | 事件收集、跨环境关联、采集端存活 | 采集端 + 出站 8443 + 开启日志 |
| SC3 预演 | 在验证环境预演处置步骤 | 与生产同版本・同配置的验证环境 |
| SC4 处置 | 审批后在"带"内封堵,到期自动恢复 | 执行器的身份(写入仅限"带"内) |
让 AI 本身
不成为攻击入口。
AI 自动执行到验证为止,生产只由人审批
AI 自动推进的范围只到验证环境,生产环境的变更一定由人审批。AI 不持有云身份,也不持有签名密钥。
攻击者写的文字只是数据
UA・URL・登录名等攻击者能写入的字段被隔离;像指令的文字本身就被当作攻击证据。
真实日志不发给大模型
交给 AI 的只有公开的漏洞情报,以及软件名・版本这类抽象的资产信息。在选定日本区域的大模型之前,不发送真实日志。
记忆中不存个人信息
含人名・联系方式・密钥的记忆整条拒存,不做打码;操作记录里不写正文。
费用有上限
AI 使用有每日上限。达到上限时只停 AI,检测和通知照常进行。
环境的主权
环境的所有者随时可以删除信任关系或停止执行器,把环境从中枢断开。
可以连接的环境与需要准备的内容
所有环境都从只读开始。写入(封堵)只在客户选定的环境和范围内启用。AI 闭环需要每个系统有一套与生产同版本・同配置的验证环境(没有时可在导入时一起搭建)。
| 环境 | 监控(只读)身份 | 主要日志 | 验证环境 |
|---|---|---|---|
| Microsoft Azure | 给中枢的托管身份分配资源组级 Reader | 活动日志、VNet 流日志、Web 访问日志、主机认证日志 | 另一个资源组,与生产同版本・同配置 |
| AWS | OIDC 联合的 IAM 角色(SecurityAudit),不用访问密钥 | CloudTrail、VPC 流日志、ALB・CloudFront 访问日志 | 另一个账号或 VPC,同版本・同配置 |
| Google Cloud | Workload Identity 联合(查看类角色),不用密钥文件 | Cloud Audit Logs、VPC 流日志、负载均衡日志 | 另一个项目,同版本・同配置 |
| 阿里云 | RAM 角色 + OIDC(ReadOnlyAccess),不用 AccessKey | 操作审计(ActionTrail)、VPC 流日志、SLB・WAF 访问日志 | 另一个 VPC,同版本・同配置 |
| IDC・私有云 | 不需要(只用管理网段采集端的证书) | 防火墙・代理的 syslog、NetFlow、虚拟化平台审计日志 | 同版本的虚拟机・容器 |
| 公司内网 | 不需要(内网采集端) | UTM・路由器的 syslog、DNS、身份认证日志 | 可选(验证用网段) |
| 业务系统(Web) | 不需要(采集端读取访问日志) | 反向代理(Caddy・nginx 等)的 JSON 访问日志 | 与生产同版本・同配置;没有时导入时一起搭建 |
权限和设置的详细说明,会在导入时以《连接指南》(日文・中文)提供。
导入步骤 ── 1 周设好中枢,1 个月正式通知
第 1 周 设置中枢:1 台 VM,1 天启动
第 2 周 只读连接:用 SC1 自动检查确认权限
第 3 周 采集端与试运行:SC2,确定通知对象和语言
第 4 周〜 正式通知:同时开始漏洞的 AI 总结
下一步 闭环:验证环境 + 自动模拟攻击 + 对应前后对比
费用参考(每月)
| 中枢 VM(24 小时运行) | 约 1.2 万日元 |
| 各云的日志・流记录 | 每个环境约 0.2〜1.5 万日元 |
| AI(总结・分析) | 按每日上限管理 |
| 例:Azure 1 + AWS 1 + GCP 1 + 内网 | 约 3〜6.5 万日元 |
金额仅为参考,随日志量和配置而变。验证环境的费用另计。
常见问题
- AI 自动攻击,会不会打到生产? → 不会。只打你登记并证明归属的验证环境,强度有硬上限,随时可紧急停止
- 方案是 AI 写的,可靠吗? → 方案先在验证环境里攻、改、再攻,用对比结果证明有效,再由你审批
- 中枢被攻破怎么办? → 中枢没有写入云的权限,只负责签名,最多只能在"带"内做有期限的封堵
- 不想让原始日志出去 → 不会出去。发给中枢的只有事件和汇总
- 公司没有 SOC → 中枢 24 小时值守,只把要点通知给你。为小规模 IT 团队设计
提供状况(2026 年 11 月)
已提供
- 基于规则的检测与跨环境关联
- LINE・Slack 通知(3 种语言、查看链接)
- 漏洞情报获取(KEV 每 15 分钟检查,EUVD・NVD・JVN 每 6 小时)、"发布 → 预警"的时间、按产品名对照、AI 3 种语言总结
- 每个系统的实时态势(外部探测、可用性・网络・使用状况・攻击)
- Azure 活动日志・Web 访问日志
- 模拟攻击(BAS,用 5 种通用模板测量检出)・自动判定・记忆
- 控制台(日文・中文・英文)
AI 闭环
- 按系统、按版本判断影响
- AI 对应方案(升级・配置・临时防护・回退)
- 在验证环境中模拟攻击与对应前后对比
- 验证报告与生产上线的审批流程
- 验证环境"攻击进行中"的画面
导入时设置
- AWS・Google Cloud・阿里云的连接
- IDC・公司内网的采集端
- 每个系统的验证环境
- 经审批的处置(SC4,"带"与期限)
- 信任的来源 ASN・第二负责人
陆续提供
- 用日本区域的大模型分析真实日志
- 厂商公告(MSRC・Ubuntu USN 等)的获取
- 周报自动发送
- SaaS 形式提供